
Architektúra suverénnych buniek: návrh systémov s dôrazom na údaje, súlad a kontrolu
Architektúra suverénnych buniek: návrh systémov podľa regulačných požiadaviek
Ak sa na túto tému pozeráme len ako na technickú výzvu, od začiatku si vytvárame nesprávny pohľad.
Začnime krátkym príbehom.
Spoločnosť poskytujúca SaaS v celej Európe roky úspešne rástla a hrdo sa hlásila k architektúre vo viacerých regiónoch. Všetko vyzeralo dobre: systémy fungovali, pribúdali zákazníci a produkt sa rozvíjal.
Až kým neprišiel audit.
Všetko zmenila jednoduchá otázka:
Sú údaje nemeckých zákazníkov naozaj v Nemecku?
Tím sebavedomo odpovedal áno, veď predsa prevádzkoval systém aj v Nemecku.
Podrobnejšie preverenie však ukázalo iný obraz.
Zálohy boli uložené v USA. Logy sa sústreďovali centrálne. K údajom mali prístup tímy podpory z rôznych krajín.
Z technického hľadiska systém fungoval.
Z regulačného hľadiska však nebol v súlade s požiadavkami.
A od tej chvíle sa všetko zmenilo.
Väčšina firiem nemení návrh systémov preto, že by nedokázali rásť, ale preto, že nespĺňajú požiadavky súladu.
Nejde o výkon.
Ide o to, kde sú údaje uložené, kto k nim má prístup a či vaša architektúra obstojí pri audite.
Nejde o rozdelenie systémov, ale o rozdelenie údajov
Najčastejšou chybou je snaha rozdeliť systém.
Skutočným problémom nie je systém.
Sú ním údaje.
Predstavte si dvoch zákazníkov rovnakého produktu: jedného v Nemecku a druhého v Turecku. Navonok majú rovnakú skúsenosť, rovnaké prihlásenie, rozhranie aj pracovné postupy.
V zákulisí by však mali fungovať v úplne odlišných svetoch.
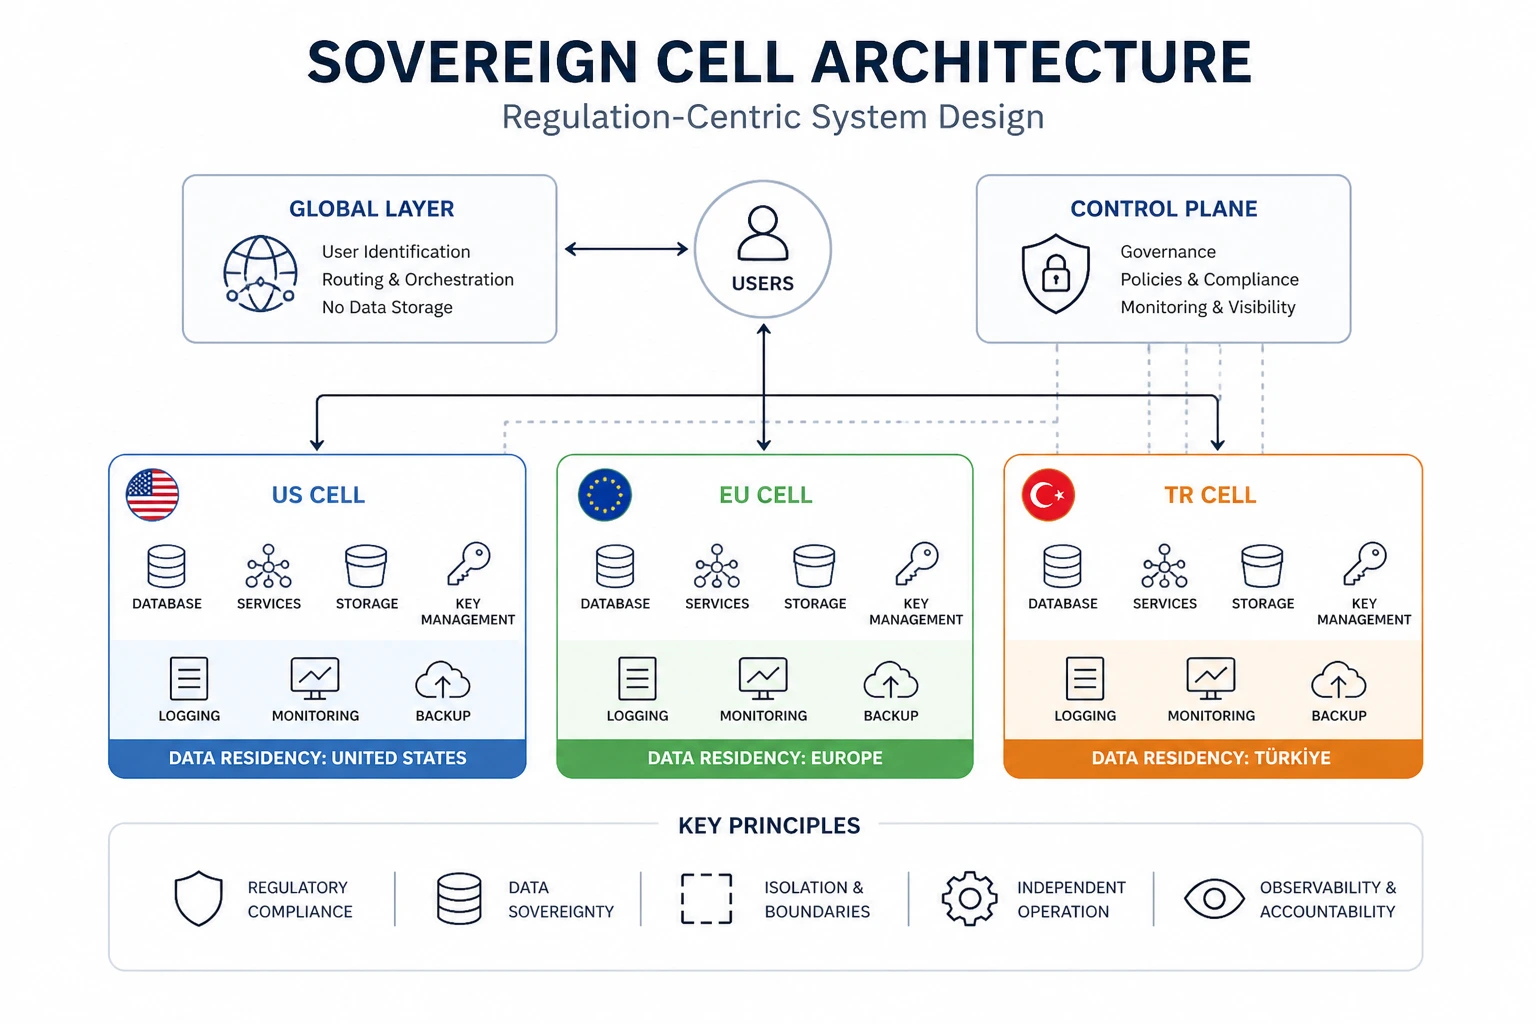
Práve toto architektúra suverénnych buniek presadzuje.
Každá bunka je nezávislý systém:
- Vlastná databáza
- Vlastné služby
- Vlastné logovanie a zálohovanie
- Vlastná správa kľúčov
Globálna vrstva neukladá údaje.
Iba smeruje požiadavky do správnej bunky.
Viacregiónová a suverénna architektúra
Tieto prístupy sa často zamieňajú, no riešia odlišné problémy.
- Viacregiónová architektúra sa zameriava na výkon a dostupnosť
- Suverénna architektúra sa zameriava na kontrolu a súlad
Skutočná otázka je jednoduchá:
Kde sa vaše údaje naozaj nachádzajú?
V mnohých systémoch údaje vzniknú v jednom regióne, ale rozšíria sa aj do ďalších:
- Zálohy v inej krajine
- Logy v centralizovaných systémoch
- Vyrovnávacie pamäte inde
- Prístup ľudí zo zahraničia
Údaje nie sú distribuované len technicky, ale aj organizačne.
A regulácia kladie jednu jednoduchú otázku:
Zostávajú údaje v stanovených hraniciach?
Väčšina systémov na to nevie s istotou odpovedať.
Izolácia má rôzne úrovne
Izolácia nie je len áno alebo nie, ale celé spektrum možností.
- Zdieľané systémy → nižšie náklady, vyššie riziko
- Regionálne oddelenie → lepšia kontrola
- Izolácia podľa buniek → najsilnejší model, najvyššie náklady
Najväčšia chyba?
Predpoklad, že najizolovanejšia architektúra je vždy najlepšia.
Správny prístup je:
Navrhovať takú úroveň izolácie, akú skutočne potrebujete.
Prečo tradičné architektúry nestačia
Klasické prístupy tento problém úplne neriešia.
- Monolitické systémy sa globálne škálujú ťažko, pretože každý región vyžaduje úplnú kópiu
- Mikroslužby zvyšujú flexibilitu, ale často rozostrujú hranice údajov
- Viacregiónové riešenia rozdeľujú systémy, ale nemusia zabezpečiť kontrolu nad údajmi
Mnohé tímy sa tu zastavia, pretože systém funguje.
Skutočnou skúškou je však vždy audit.
Všetko závisí od jedného: návrhu hraníc
Podstatou celej témy je jediný koncept:
Ako definujete hranice.
Architektúra suverénnych buniek nespočíva v rozdelení služieb.
Ide o riadenie hraníc údajov.
To je rozhodujúce nielen pre súlad, ale aj pre riadenie rizík.
Keď niečo zlyhá, nemalo by to ovplyvniť celý systém.
Malo by to zasiahnuť iba jednu bunku.
Takto zmenšujete rozsah dosahu zlyhania.
Skutočná výzva nie je technická, ale finančná
Teoreticky je model jasný.
V praxi sa stáva zložitým.
Má dve vrstvy:
Globálna vrstva
- Smeruje požiadavky
- Určuje polohu používateľa
- Neukladá údaje
Vrstva bunky
- API
- Služby
- Databázy
- Úložisko
- Logovanie
- Správa kľúčov
Najväčšou výzvou nie je technický návrh.
Sú ňou náklady.
Logovanie, monitorovanie, trasovanie a zálohovanie sa pri samostatnej prevádzke v každom regióne predražujú.
Ich centralizácia však porušuje súlad.
Skutočnou výzvou je nájsť rovnováhu.
Zlaté pravidlo
Keď požiadavka vstúpi do systému:
- Spracuje ju globálna vrstva na účely smerovania
- Nasmeruje sa do správnej bunky
- Úplné spracovanie prebehne lokálne
Nespracované údaje nikdy neprekročia hranice.
Von môžu odchádzať len anonymizované alebo agregované údaje.
Kedy túto architektúru nepoužiť
Nie každý systém ju potrebuje.
Pre:
- Menšie produkty
- Prevádzku v jednej krajine
- Jednoduché aplikácie
Táto architektúra prináša zbytočnú zložitosť a náklady.
Časté chyby tímov
Tímy zavádzajúce tento prístup často:
- Ukladajú údaje v globálnej vrstve
- Povoľujú neobmedzený prístup podpory
- Ukladajú zálohy v iných krajinách
- Centralizujú správu kľúčov
A stále si myslia, že spĺňajú požiadavky.
Až kým audit neukáže opak.
Jednoduchý test
Položte si otázku:
Ak systém jednej krajiny úplne vypadne…
Budú ostatné krajiny ďalej fungovať?
Ak áno, ste na správnej ceste.
Záverečná myšlienka
Rozdeliť služby je jednoduché.
Navrhnúť hranice údajov je skutočná architektúra.
A práve tam spočíva skutočná konkurenčná výhoda.
Zdroje
- https://learn.microsoft.com/en-us/azure/architecture/guide/multitenant/approaches/overview
- https://docs.aws.amazon.com/wellarchitected/latest/reducing-scope-of-impact-with-cell-based-architecture/reducing-scope-of-impact-with-cell-based-architecture.html
- https://architectelevator.com/cloud/hybrid-cloud