
Ako funguje DNS: ICANN, preklad mien a reťazec autorít
Prehľad delegovania DNS, koreňových a TLD serverov, registrov, registrátorov, rekurzívnych resolverov a úlohy DNSSEC.
ICANN a IANA: koordinácia názvov
DNS rozdeľuje zodpovednosť za mená medzi viaceré organizácie a servery. ICANN koordinuje časti tohto systému. Funkcie IANA zahŕňajú aj správu záznamov a delegácií v koreňovej zóne DNS.
Koordinácia nie je rekurzívnou službou, ktorú prehliadač alebo operačný systém používa na preklad názvu. Správa oprávnení a samotné vybavovanie dotazov predstavujú odlišné úlohy.
Prečo je DNS hierarchické
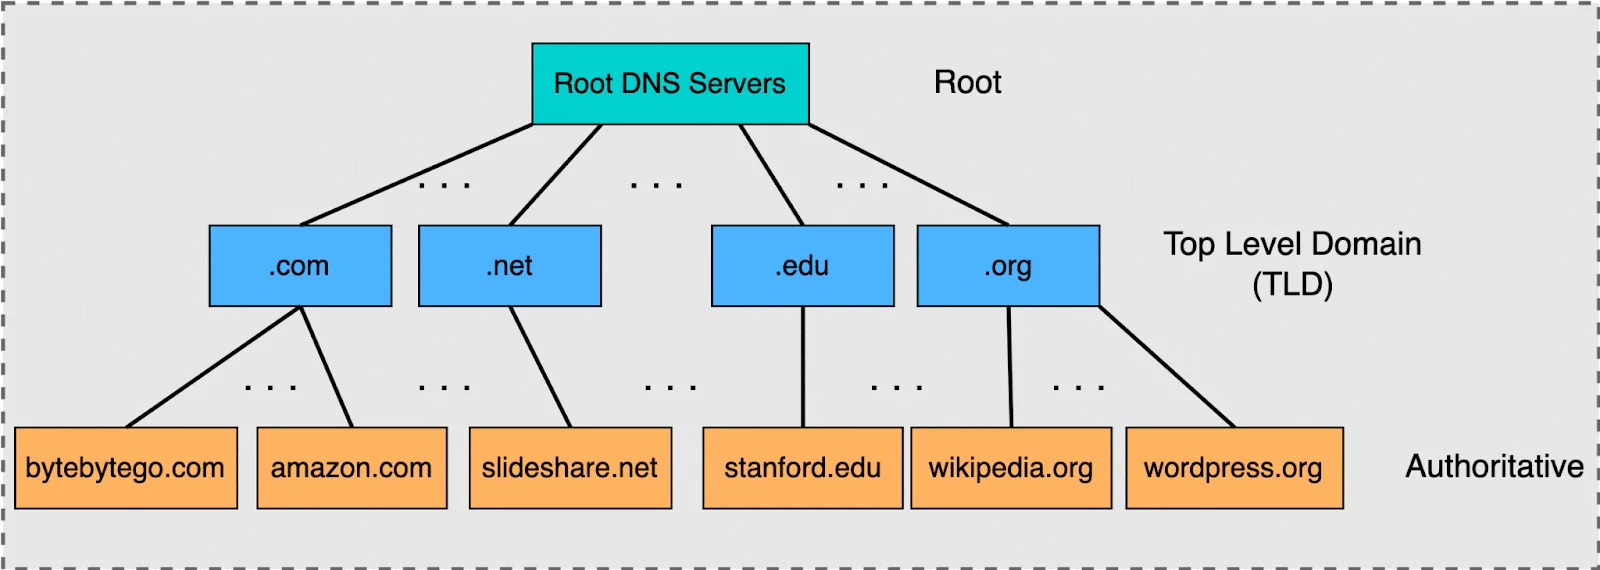
Hierarchia sa číta sprava doľava: koreň (.), doména najvyššej úrovne, napríklad .com, doména example.com a prípadne subdoména api.example.com.
Nadradená zóna môže delegovať zodpovednosť za časť menného priestoru. Žiadny server preto nemusí poznať všetky mená internetu. Nie každá subdoména automaticky tvorí samostatnú delegovanú zónu.
Koreňová zóna a koreňové servery
Koreňové servery pri bežnom iteratívnom vyhľadávaní poskytujú odkazy na autoritatívne servery príslušnej TLD. Pre používateľa nevykonávajú celý proces hľadania cieľového hostiteľa.
Koreňová zóna obsahuje delegačné údaje, záznamy súvisiace s DNSSEC a potrebné pomocné adresy glue. Nie je preto presné tvrdiť, že neobsahuje žiadne IP adresy. Infraštruktúra je geograficky distribuovaná.
Register a registrátor
Register spravuje registrácie v doméne najvyššej úrovne. TLD zóna obsahuje delegácie registrovaných domén vrátane nameserverov a prípadných záznamov DS.
Registrátor poskytuje zákazníkom registráciu a predĺženie domén a odovzdáva dohodnuté zmeny registru. Môže ponúkať aj DNS hosting, no ten je samostatnou službou s inou úlohou.
Činnosť rekurzívneho resolvera
Klient sa zvyčajne obráti na rekurzívny resolver. Ak má platnú odpoveď v cache, môže ju vrátiť ihneď. Inak postupne osloví príslušné servery alebo využije nakonfigurované preposielanie.
- Skontroluje cache.
- Podľa potreby zistí koreňové a TLD delegácie.
- Požiada autoritatívny server o požadovaný záznam.
- Vyhodnotí odpoveď a uloží ju podľa TTL.
- Vráti výsledok klientovi.
Pri aliasoch môžu byť potrebné ďalšie dotazy.
Autoritatívne servery a záznamy
Autoritatívny nameserver zverejňuje údaje svojej zóny. Záznamy A a AAAA uvádzajú adresy IPv4 a IPv6, MX určuje poštové ciele, CNAME alias a TXT textové údaje.
Pre api.example.com môže príklad záznamu A smerovať na dokumentačnú adresu 192.0.2.1. Server odpovedá za vlastnú zónu, nie za celý internetový preklad.
Register a resolver riešia iné otázky
Register a TLD nameserver poskytujú delegáciu: ktoré servery zodpovedajú za doménu? Rekurzívny resolver sleduje potrebné odkazy, aby získal údaje vyžiadané klientom.
Zmena nameserverov u registrátora a úprava záznamu A u poskytovateľa DNS prebiehajú na odlišných miestach. Cache a TTL vysvetľujú, prečo zmena nie je všade viditeľná naraz.
DNSSEC a reťazec dôvery
DNSSEC umožňuje overiť pôvod a integritu podpísaných údajov DNS. Validujúci resolver preveruje podpisy, DNSKEY a DS záznamy až k dôveryhodnému kotviacemu bodu.
DNSSEC nešifruje dotaz a nepotvrdzuje dôveryhodnosť obsahu webovej stránky. Delegácie a podpisy musia byť správne nastavené; nie každý resolver automaticky vykonáva validáciu.
Prevádzka a riešenie chýb
Pri probléme osobitne overte registráciu a expiráciu domény, delegáciu NS, dostupnosť autoritatívnych serverov, obsah záznamov, TTL, cache a nastavenie DNSSEC.
Redundantné autoritatívne servery a spoľahlivé resolvery podporujú dostupnosť. Distribuovaná architektúra odstraňuje potrebu jediného centrálneho resolvera, ale nebráni každej chybe konfigurácie či výpadku.
Zhrnutie úloh
- ICANN/IANA: koordinácia a správa kľúčových informácií o zodpovednosti.
- Register: správa TLD a jej delegácií.
- Registrátor: registrácia a zmeny pre zákazníka.
- Rekurzívny resolver: získanie a dočasné uloženie odpovede.
- Autoritatívny server: zverejňovanie záznamov zóny.