
Wie DNS funktioniert: ICANN, Namensauflösung und Zuständigkeiten
Ein Überblick über DNS-Delegation, Root- und TLD-Server, Registries, Registrare, rekursive Resolver und die Rolle von DNSSEC.
ICANN und IANA: Koordination statt Namensauflösung
DNS verteilt Zuständigkeiten für Namen auf viele Organisationen und Server. ICANN koordiniert Teile dieses Systems. Die IANA-Funktionen betreuen unter anderem die Einträge und Delegationen in der DNS-Root-Zone.
Diese Koordination ist nicht der rekursive DNS-Dienst, den ein Browser oder Betriebssystem zur Auflösung eines Namens verwendet. Verwaltung und Abfragebetrieb haben unterschiedliche Aufgaben.
Warum die Struktur hierarchisch ist
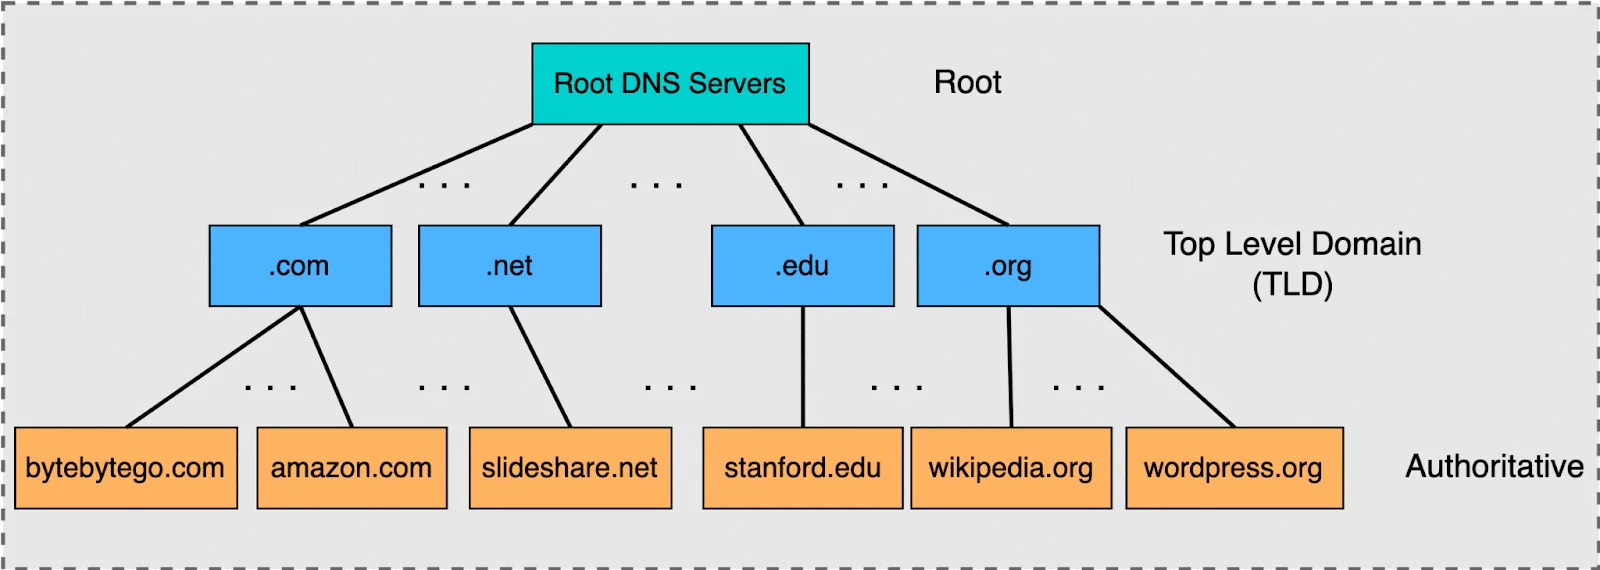
Ein Name wird von rechts nach links in Zuständigkeitsbereiche eingeordnet: Root (.), Top-Level-Domain wie .com, Domain wie example.com und gegebenenfalls eine Subdomain wie api.example.com.
Eine übergeordnete Zone kann die Verantwortung für einen Teil des Namensraums delegieren. Deshalb muss kein einzelner Server sämtliche Namen des Internets kennen. Nicht jede Subdomain bildet automatisch eine eigene delegierte Zone.
Root-Zone und Root-Server
Root-Server liefern bei einer üblichen iterativen Abfrage Verweise auf die zuständigen TLD-Nameserver. Sie führen nicht für den Nutzer die komplette Suche nach dem Zielhost aus.
Die Root-Zone enthält unter anderem Delegationsdaten, DNSSEC-bezogene Einträge und benötigte Glue-Adressen. Die Aussage, dort stünden grundsätzlich keine IP-Adressen, wäre daher ungenau. Diese Infrastruktur ist weltweit verteilt.
Registry und Registrar unterscheiden
Eine Registry verwaltet die Registrierung einer Top-Level-Domain. Ihre TLD-Zone enthält Delegationsinformationen für die darunter registrierten Domains, einschließlich Nameservern und gegebenenfalls DS-Einträgen.
Ein Registrar bietet Kunden Registrierung und Verlängerung an und übermittelt vereinbarte Änderungen an die Registry. Ein Unternehmen kann zusätzlich DNS-Hosting anbieten; diese Dienstleistung ist eine andere Rolle als die Registrierung.
Was ein rekursiver Resolver tut
Der Client fragt normalerweise einen rekursiven Resolver. Liegt eine noch gültige Antwort im Cache, kann dieser sie unmittelbar liefern. Andernfalls fragt er die zuständigen Server schrittweise ab oder nutzt einen konfigurierten Weiterleitungsdienst.
- Cache prüfen.
- Bei Bedarf Root- und TLD-Zuständigkeit ermitteln.
- Den autoritativen Server nach dem gewünschten Record fragen.
- Antwort auswerten und entsprechend der TTL zwischenspeichern.
- Ergebnis an den Client zurückgeben.
Bei Aliasnamen können weitere Abfragen erforderlich sein.
Autoritative Server und DNS-Records
Autoritative Nameserver veröffentlichen die Daten ihrer Zone. A- und AAAA-Records verweisen auf IPv4- beziehungsweise IPv6-Adressen; MX beschreibt Mailziele, CNAME einen Alias und TXT textbasierte Angaben.
Für api.example.com könnte beispielsweise ein A-Record auf die Dokumentationsadresse 192.0.2.1 zeigen. Der autoritative Server beantwortet die Frage für seine Zone, ohne die gesamte globale Auflösung zu übernehmen.
Registry und Resolver beantworten andere Fragen
Die Registry beziehungsweise der TLD-Nameserver hilft bei der Delegation: Welche Nameserver sind für eine Domain zuständig? Der rekursive Resolver verfolgt die benötigten Verweise, um die vom Client angefragten Daten zu erhalten.
Ein Nameserverwechsel beim Registrar und eine Änderung eines A-Records beim DNS-Hoster erfolgen deshalb an unterschiedlichen Stellen. Caches und TTL erklären, warum Änderungen nicht überall gleichzeitig sichtbar werden.
DNSSEC und die Vertrauenskette
DNSSEC ermöglicht die Prüfung von Herkunft und Unverändertheit signierter DNS-Daten. Ein validierender Resolver kann über DNSKEY-, DS- und Signaturdaten eine Kette bis zu einem vertrauten Anker prüfen.
DNSSEC verschlüsselt die DNS-Abfrage nicht und bestätigt nicht, dass eine Website vertrauenswürdig ist. Für eine erfolgreiche Validierung müssen die beteiligten Delegationen und Signaturen korrekt konfiguriert sein; nicht jeder Resolver validiert automatisch.
Betrieb und Fehlersuche
Prüfen Sie bei Störungen getrennt: Registrierung und Ablaufdatum, NS-Delegation, Erreichbarkeit der autoritativen Server, tatsächliche Records, TTL und Cache sowie DNSSEC-Konfiguration.
Redundante autoritative Server und verlässliche Resolver helfen bei der Verfügbarkeit. Die verteilte Architektur vermeidet einen einzigen zentralen Auflösungsserver, schützt aber nicht automatisch vor jeder Fehlkonfiguration oder jedem Ausfall.
Die wichtigsten Rollen im Überblick
- ICANN/IANA: Koordination und Pflege zentraler Zuständigkeitsinformationen.
- Registry: Verwaltung einer TLD und ihrer Delegationsdaten.
- Registrar: Registrierung und Änderungen im Kundenauftrag.
- Rekursiver Resolver: Beschaffung und Zwischenspeicherung der Antwort.
- Autoritativer DNS-Server: Veröffentlichung der Records einer Zone.