Wie das Peppol-Netzwerk technisch funktioniert (mit DNS-Logik)
Wer Peppol verstehen möchte, kann Begriffe wie SML, SMP, Access Point und Participant ID zunächst als eine Menge Lernstoff empfinden. Im Kern geht es jedoch um eine grundlegende Frage:
„Wie übermittle ich ein elektronisches Dokument sicher an die richtige Organisation und den richtigen technischen Endpunkt?“
Das ist genau das Problem, das das Internet seit Jahren mit DNS löst. Die Peppol-Architektur bildet die aus DNS bekannte Delegations- und Auflösungskette für Organisationen und elektronische Dokumente nach. 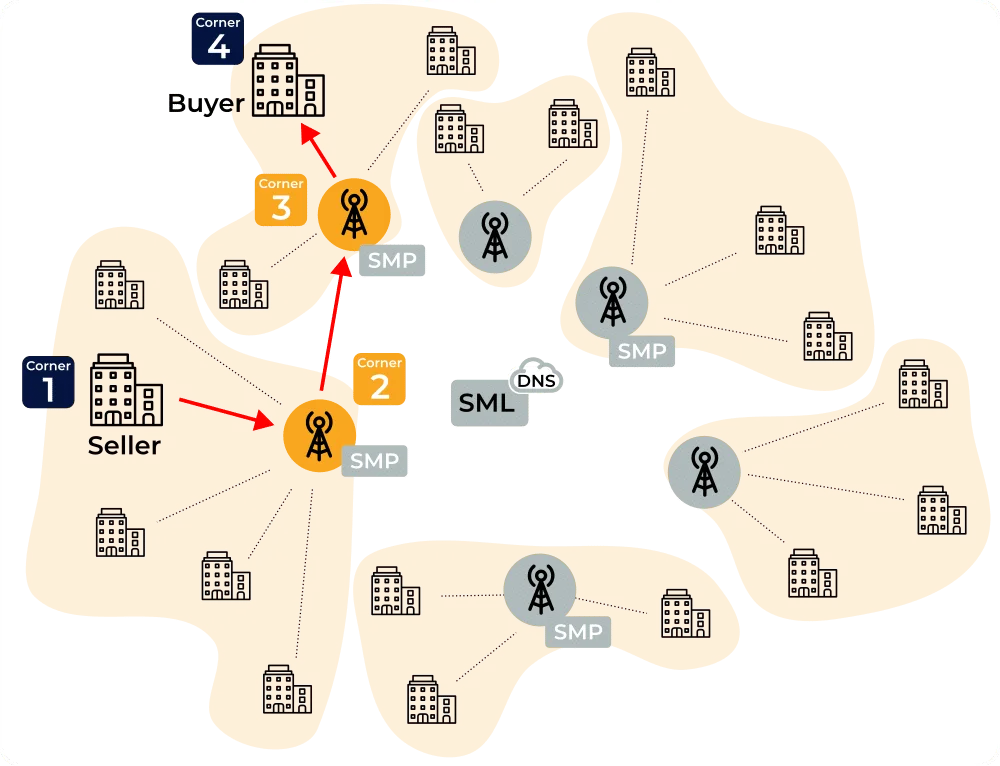
Was ist das Peppol-Netzwerk?
Peppol ist weder eine zentrale Plattform noch ein einzelnes Softwareprodukt.
Man kann es sich wie das Internet vorstellen: Regeln, Rollen, technische Standards und ein Vertrauensrahmen sind definiert; alle richten ihre Systeme danach aus. Niemand betreibt Peppol — dennoch können alle durch die Einhaltung der Peppol-Vorgaben Dokumente über dasselbe Netzwerk austauschen.
Die Grundidee entspricht unmittelbar der DNS-Logik
Bei DNS lautet die zentrale Frage:
„Wo befindet sich dieses benannte Objekt im Netzwerk?“
Bei Peppol ist die Frage dieselbe:
„Wo befindet sich der Dokumentenempfangsendpunkt für diese Participant ID?“
Eine Participant ID — beispielsweise 0088:5790000435968 — entspricht example.com bei DNS. Niemand muss über IP-Adressen nachdenken; alle sagen „An diesen Teilnehmer senden“, und den Rest übernimmt die Auflösungskette.
SML: Das Stammverzeichnis (wie DNS-Root-Server)
Wenn eine Participant ID vorliegt, muss zunächst folgende Frage beantwortet werden:
„Welcher SMP enthält die technischen Einträge dieser Organisation?“
SML enthält diese Verzeichnisinformationen. Es kennt weder Dokumente noch Access Points oder Formate — es sagt lediglich: „Die Einträge dieses Teilnehmers befinden sich bei diesem SMP“.
Das entspricht genau der DNS-Delegation von der Root-Zone zur TLD.
SMP: Maßgeblicher technischer Eintrag (wie autoritatives DNS)
Im SMP werden die maßgeblichen Einträge für einen bestimmten Teilnehmer gespeichert. Hier finden wir:
- Unterstützte Dokumenttypen und Prozesse
- Unterstützte Formate, beispielsweise UBL
- Den zu verwendenden Access Point
- Technische Endpunkt- und Protokolldetails
So wie DNS IP-, MX- und SRV-Einträge enthält, stehen diese Informationen im SMP von Peppol. Dieser muss nicht zentral gehostet werden; jede Organisation oder jeder Dienstleister kann einen eigenen SMP betreiben.
Endpunkt und Access Point
Die abschließende Auflösung teilt dem Absender mit:
„Dieser Teilnehmer empfängt Dokumente über diesen Access Point mit diesem AS4-Endpunkt.“
Vor dieser Auflösung werden keine Daten übertragen.
Die Access-Point-Ebene übernimmt die eigentliche Kommunikation:
- AS4-Nachrichtenübermittlung
- Zertifikatsprüfung
- Signierung und Verschlüsselung
- Wiederholungsversuche und Zustellbestätigungen
Absender- und Empfängersysteme kommunizieren niemals direkt miteinander. Wie bei der Kommunikation zwischen E-Mail-Servern erfolgt der Austausch immer von Access Point zu Access Point.
Der Peppol-Ablauf (wie die DNS-Auflösungskette)
Das System sagt: „Dieses Dokument geht an diesen Teilnehmer.“
Der Access Point des Absenders fragt SML ab.
SML liefert den zuständigen SMP zurück.
Der SMP stellt die Details zu Access Point und Endpunkt bereit.
Der Access Point des Absenders verbindet sich mit dem Access Point des Empfängers und übermittelt die Nachricht.
Dieser Ablauf entspricht DNS: Vor dem Abschluss der Auflösung wird keine HTTP-Anfrage gesendet.
Mehrere Access Points und verteilte SMP-Strukturen
So wie DNS mehrere IP-Adressen für dieselbe Domain unterstützen kann, etwa für Lastverteilung und Ausfallsicherheit, ermöglicht Peppol mehrere Access Points oder regionale Bereitstellungen für denselben Teilnehmer. Außerdem müssen SMP und Access Point nicht beim selben Anbieter gehostet werden. Bei DNS kann ein Unternehmen das autoritative DNS und ein anderes den Webserver betreiben; diese Trennung ist auch bei Peppol üblich.
Warum ist das System so aufgebaut?
Das Netzwerk soll nicht zum Stillstand kommen, wenn ein Land, ein Unternehmen oder eine Plattform ausfällt. Es gibt kein zentrales System und keinen einzelnen Ausfallpunkt; jeder übernimmt Verantwortung für seinen Teil. Auch wenn dies anfangs komplex erscheint und die Einrichtung Aufwand erfordert, entsteht langfristig eine äußerst zuverlässige verteilte Architektur.
Kurze technische Zusammenfassung
- Peppol = DNS-ähnliche Auflösung + sichere Übertragung elektronischer Dokumente
- Participant ID = Domainname
- SML = Stammverzeichnis
- SMP = maßgeblicher technischer Eintrag
- Access Point = eigentlicher Kommunikationsserver
- Vor dem Abschluss der Auflösungskette werden keine Daten übertragen
Aus dieser Perspektive wird deutlich, warum Peppol so viele Ebenen und eine so klare Struktur besitzt: Ziel ist ein zuverlässiges, verteiltes Netzwerk für die weltweite Dokumentenübermittlung. F.M. Arslan